Kurz: Prüfen Sie die Klassifizierung jedes Produkts, screenen Sie alle Transaktionsparteien, fordern Sie vertragliche Flow-down-Klauseln von Lieferanten und halten Sie die Recordkeeping-Pflichten nach EAR und ITAR ein. Zuständig sind BIS für die Export Administration Regulations, DDTC für Rüstungsgüter nach ITAR und OFAC für Sanktionsprogramme. Wer diese drei Pflichtenkreise ignoriert, riskiert Lieferausfälle und Bußgelder.
Kurz gesagt:
- Die ECCN des Herstellers und das Zielland bestimmen gemeinsam, ob eine Lizenz nach EAR nötig ist; der Einkauf sollte die Einstufung samt Begründung dokumentieren.
- Prüfen Sie Lieferanten nicht nur bei Vertragsbeginn, sondern erneut bei jeder Bestellung, Vertragsverlängerung, Änderung der Eigentümerstruktur oder Anpassung des Bestimmungslands.
- Unterlagen zu Klassifizierungen, Lizenzen, Prüfergebnissen und Behördenkommunikation müssen nach EAR grundsätzlich fünf Jahre aufbewahrt werden; eine zentrale Lieferantenakte erleichtert spätere Prüfungen.
- Wer Verteidigungsartikel oder zugehörige Dienstleistungen herstellt, exportiert oder vermittelt, muss sich bei DDTC registrieren; ohne Registrierung ist keine Lizenz nach ITAR möglich.
- Nach einer Warnung von BIS sollten Sie Lieferantenerklärungen einholen, Endnutzer und Endverwendung erneut prüfen und die Lieferung bis zur Klärung gegebenenfalls anhalten.
Inhaltsverzeichnis
- Wie ist das US-Exportkontrollsystem aufgebaut?
- Welche Listen und Register entscheiden über Klassifizierung und Zulassung?
- Welche Pflichten gelten für Lieferanten im gesamten Beschaffungszyklus?
- Welche Screening-Tools und Datenquellen eignen sich für die Praxis?
- Wie reagieren Sie auf Behördenwarnungen und Red-Flag-Hinweise?
- Wie sieht ein praktikabler Compliance-Workflow in der Beschaffung aus?
- Was Compliance-Verantwortliche in der Praxis zuerst angehen sollten
- Wie ZRG Mineral Beschaffungsteams bei Lieferanten-Compliance unterstützt
- FAQ
- Quellen
Wie ist das US-Exportkontrollsystem aufgebaut?
Die US-Exportkontrolle verfolgt einen klaren Zweck: sicherheitsrelevante, militärisch nutzbare oder sanktionsrelevante Güter, Technologien und Dienstleistungen sollen nicht unkontrolliert ins Ausland gelangen. Drei Regelwerke greifen dabei ineinander, decken aber unterschiedliche Bereiche ab.
Die Export Administration Regulations regeln zivile und dual-use Güter. Sie definieren in part 736 die General Prohibitions, also die grundsätzlichen Verbote, die eine Lizenzpflicht auslösen können. Daneben steht ITAR für Rüstungsgüter und militärische Dienstleistungen, verwaltet von DDTC. OFAC wiederum verwaltet die Sanktionsprogramme, unabhängig davon, ob ein Gut überhaupt kontrolliert ist. Ein Lieferant kann also EAR-konform klassifiziert sein und trotzdem gegen eine Sanktionsliste verstoßen.
Für die Praxis zählen einige Begriffe:
- Export: Jede Übertragung von Gütern, Software oder Technologie aus den USA heraus, physisch oder elektronisch.
- Reexport: Weitergabe von US-Ursprungsware aus einem Drittland in ein anderes Land.
- Deemed Export: Die Weitergabe kontrollierter Technologie an eine ausländische Person innerhalb der USA, rechtlich wie ein Export behandelt.
- U.S. Person: Staatsbürger, Green-Card-Inhaber, in den USA ansässige Personen und US-Unternehmen, die eigene Pflichten tragen, unabhängig vom Lieferanten.
Welche Listen und Register entscheiden über Klassifizierung und Zulassung?
Jedes Produkt braucht eine Klassifizierungsnummer, bevor irgendeine Lizenzfrage beantwortet werden kann. Für EAR-Güter ist das die Export Control Classification Number aus der Commerce Control List. Diese Nummer bestimmt, zusammen mit dem Zielland, ob überhaupt eine Lizenz nötig ist. Genau hier setzt der Country Chart an: Er verknüpft die Klassifizierung mit dem Bestimmungsland und zeigt, welche der General Prohibitions greifen.
Parallel dazu existieren mehrere Prüflisten, deren Treffer unterschiedliche Konsequenzen auslösen:
- Entity List: Organisationen mit erhöhtem Risiko, oft mit zusätzlichen Lizenzpflichten belegt.
- Denied Persons List: Parteien, mit denen praktisch jede Transaktion untersagt ist.
- Unverified List: Parteien, deren Bona Fides nicht bestätigt werden konnten, was erhöhte Sorgfalt verlangt.
- Military End-User List: Firmen mit Bezug zu militärischen Endnutzern, relevant für bestimmte Güterkategorien.
- Consolidated Screening List: Eine gebündelte Liste aus mehreren Behördenquellen, die ein schnelles erstes Screening ermöglicht.
Wer Verteidigungsartikel oder damit verbundene Dienstleistungen herstellt, exportiert oder vermittelt, muss sich zudem bei DDTC registrieren. Der DECCS-Registrierungsprozess beschreibt, welche Parteien betroffen sind und welche Unterlagen die Anmeldung voraussetzt. Ohne diese Registrierung ist keine ITAR-Lizenz möglich, selbst wenn das konkrete Geschäft an sich zulässig wäre.
Welche Pflichten gelten für Lieferanten im gesamten Beschaffungszyklus?
Ein Lieferant durchläuft im Beschaffungsprozess mehrere Prüfpunkte, die sich nicht auf eine einmalige Prüfung zu Vertragsbeginn beschränken dürfen.
- Klassifizierung sichern: Der Hersteller oder Exporteur bestimmt die ECCN, dokumentiert die Herleitung und hält sie für Audits bereit.
- Parteien screenen: Jede neue Geschäftsbeziehung und jede wesentliche Vertragsänderung löst einen Abgleich gegen die relevanten Listen aus.
- Flow-down-Klauseln verankern: Der Vertrag mit dem Lieferanten muss die eigenen Exportkontrollpflichten nach unten weitergeben, inklusive Informationspflichten bei Statusänderungen, Zusicherung zur Nichtweitergabe an gelistete Parteien und Auditrechte.
- Recordkeeping einhalten: Belege zu Klassifizierung, Lizenzen, Screening-Ergebnissen und Kommunikation werden gesammelt und aufbewahrt.
Die Klassifizierung übernimmt in der Regel der Hersteller selbst, da nur er die technischen Parameter vollständig kennt. Der Beschaffungsteam prüft diese Angabe plausibel, verlangt aber keine eigene technische Neubewertung. Ein belastbarer Klassifizierungsnachweis enthält die ECCN oder USML-Kategorie, das Datum der Einstufung, den Namen der verantwortlichen Person und die Grundlage der Entscheidung, etwa ein Selbstklassifizierungsbericht oder eine Commodity Classification Automated Tracking System Anfrage.
Screening sollte nicht nur bei Vertragsabschluss, sondern bei jedem relevanten Trigger erfolgen: neue Bestellung, Verlängerung, Wechsel der Eigentümerstruktur oder Zieländerung. EAR part 736 stellt klar, dass Klassifizierung und Zielort zusammen die Lizenzpflicht bestimmen, während part 762 die Recordkeeping-Pflicht regelt: Unterlagen zu exportkontrollierten Transaktionen müssen grundsätzlich fünf Jahre aufbewahrt werden.

Profi-Tipp: Legen Sie für jeden Lieferanten eine eigene Compliance-Akte an, die Klassifizierung, Screening-Protokolle und Flow-down-Vertrag an einem Ort bündelt, statt sie über E-Mail-Postfächer zu verteilen.
Welche Screening-Tools und Datenquellen eignen sich für die Praxis?
Die amtlichen Quellen bilden die Grundlage jedes Screenings: die Listen von BIS, die Sanktionsprogramme von OFAC, die Consolidated Screening List und das DDTC-Register für registrierungspflichtige Parteien. Ein manuelles Nachschlagen auf einzelnen Behördenseiten funktioniert bei wenigen Lieferanten, wird aber bei wachsender Lieferantenbasis fehleranfällig und langsam.
Automatisierte Screening-Tools gleichen Lieferantennamen, Adressen und verbundene Parteien in einem Durchlauf gegen alle relevanten Listen ab und markieren Treffer samt Ähnlichkeitsgrad. Bei der Auswahl eines solchen Tools zählen vor allem:
- Aktualität der Datenbasis: Listen ändern sich laufend, ein Tool mit Tagesaktualisierung schützt besser als eines mit wöchentlichem Abgleich.
- Integrationsfähigkeit: Eine Anbindung an das Beschaffungssystem über eine Schnittstelle vermeidet doppelte Dateneingabe und Medienbrüche.
- Audit-Protokolle: Jeder Screening-Lauf sollte automatisch dokumentiert werden, inklusive Zeitstempel und Ergebnis, damit spätere Prüfungen nachvollziehbar sind.
Die Prozessintegration entscheidet letztlich über die Wirksamkeit. Sinnvolle Triggerpunkte sind die Anlage eines neuen Lieferanten, jede Bestellfreigabe oberhalb eines definierten Schwellenwerts und jede Vertragsverlängerung. Die Verantwortung für die Freigabe nach einem Treffer sollte klar bei einer benannten Compliance-Funktion liegen, nicht bei der Einkaufssachbearbeitung, die unter Zeitdruck steht.
Wie reagieren Sie auf Behördenwarnungen und Red-Flag-Hinweise?
BIS kommuniziert Risiken auf unterschiedlichen Eskalationsstufen, und jede davon verlangt eine andere Reaktion. Die BIS-Guidance zu Transaktionsparteien mit Diversionsrisiko beschreibt drei typische Instrumente:
- Supplier List Letters: Hinweis, dass eine bestimmte Partei in der Lieferkette Anlass zu Besorgnis gibt, oft verbunden mit der Aufforderung, zusätzliche Informationen einzuholen.
- Red Flag Letters: Konkreter Hinweis auf Umstände, die eine Lizenzpflicht nahelegen, auch wenn das Gut selbst unkontrolliert wäre.
- Is Informed Letters: Förmliche Mitteilung, dass eine Lizenz für eine bestimmte Transaktion erforderlich ist.
Nach Erhalt eines solchen Schreibens braucht es sofort eine verschärfte Sorgfaltsprüfung: zusätzliche Erklärungen des Lieferanten einholen, Endverwendung und Endnutzer erneut verifizieren und, wo nötig, einen Lizenzantrag stellen, bevor die Lieferung fortgesetzt wird. Die Dokumentation dieser Reaktion ist entscheidend. Wenn BIS eine Lieferung ohne Lizenz später hinterfragt, zählt vor allem, ob eigene Ermittlungen, Kundenerklärungen und interne Entscheidungen schriftlich vorliegen. Jeder Treffer sollte intern eskaliert werden, mit einer benannten Person, die die Freigabe oder Ablehnung final verantwortet.
Wie sieht ein praktikabler Compliance-Workflow in der Beschaffung aus?
Ein funktionierender Workflow folgt einer festen Reihenfolge, die sich wiederholt, statt nur einmal pro Lieferant durchlaufen zu werden.
- Klassifizieren: ECCN oder USML-Kategorie je Produkt festhalten, mit Datum und Verantwortlichem.
- Screenen: Lieferant und verbundene Parteien gegen Entity List, Denied Persons List, Unverified List, Military End-User List und Consolidated Screening List prüfen.
- Flow-down verankern: Vertragsklausel mit Melde- und Auditpflichten aufnehmen, bevor die erste Bestellung ausgelöst wird.
- Monitoring: Laufende Beobachtung von Marktsignalen, Eigentümerwechseln und Lieferkettenverschiebungen statt einmaliger Prüfung.
- Reaktion: Bei Auffälligkeiten sofort heightened due diligence auslösen und dokumentieren.
Der Monitoring-Schritt gewinnt an Wert, wenn er nicht erst beim Eintreten eines Problems reagiert, sondern Risiken vorab sichtbar macht. Ein funktionierendes Frühwarnsystem im Beschaffungsprozess kann Preissteigerungen und Marktverschiebungen bis zu acht Wochen im Voraus anzeigen, was Teams Zeit für Lizenzprüfung, alternative Beschaffung oder zusätzliche Lieferantenprüfung verschafft, statt erst auf eine bereits eingetretene Lieferverzögerung zu reagieren.
Audit-bereite Nachweise entstehen automatisch, wenn jeder Schritt protokolliert wird, einschließlich der Klassifizierungsherleitung, der Screening-Ergebnisse, der Flow-down-Klauseln und der Reaktionen auf Behördenwarnungen. Diese Artefakte sind es, die bei einer Prüfung durch BIS oder OFAC den Unterschied zwischen einer nachvollziehbaren Entscheidung und einer bloßen Behauptung ausmachen.
Was Compliance-Verantwortliche in der Praxis zuerst angehen sollten
Die meisten Compliance-Programme scheitern nicht an fehlendem Fachwissen, sondern an fehlendem Management-Commitment. Das OFAC-Framework für Compliance Commitments nennt genau das als ersten von fünf Bausteinen, neben Risikobewertung, internen Kontrollen, Tests und Schulung, und das aus gutem Grund: Ohne Rückhalt von oben bleibt jede Richtlinie Papier.
Meine Erfahrung aus der Beschaffungspraxis zeigt, dass häufige, leichte Prüfungen zuverlässiger wirken als seltene Großprüfungen einmal im Jahr. Ein kurzer Screening-Lauf pro Bestellfreigabe deckt Veränderungen schneller auf als ein jährliches Audit, das Monate alte Risiken erst im Nachhinein findet. Wer Exportkontrolle als laufenden Prozess statt als Jahresaufgabe behandelt, reduziert das Risiko, eine Red-Flag-Situation zu übersehen, erheblich.
— Finn
Wie ZRG Mineral Beschaffungsteams bei Lieferanten-Compliance unterstützt
Für Beschaffungsteams, die Klassifizierung, Screening und Recordkeeping manuell über mehrere Systeme verwalten, bieten wir eine gebündelte Lösung an. Das Angebot umfasst Pakete, die dokumentierte Due-Diligence mit auditierbaren Nachweisen verbinden und auf kritische Rohstoffe und deren Lieferketten ausgerichtet sind. Zusätzlich gibt es Optionen, um Beschaffungsrisiken und Marktentwicklungen im Blick zu behalten.
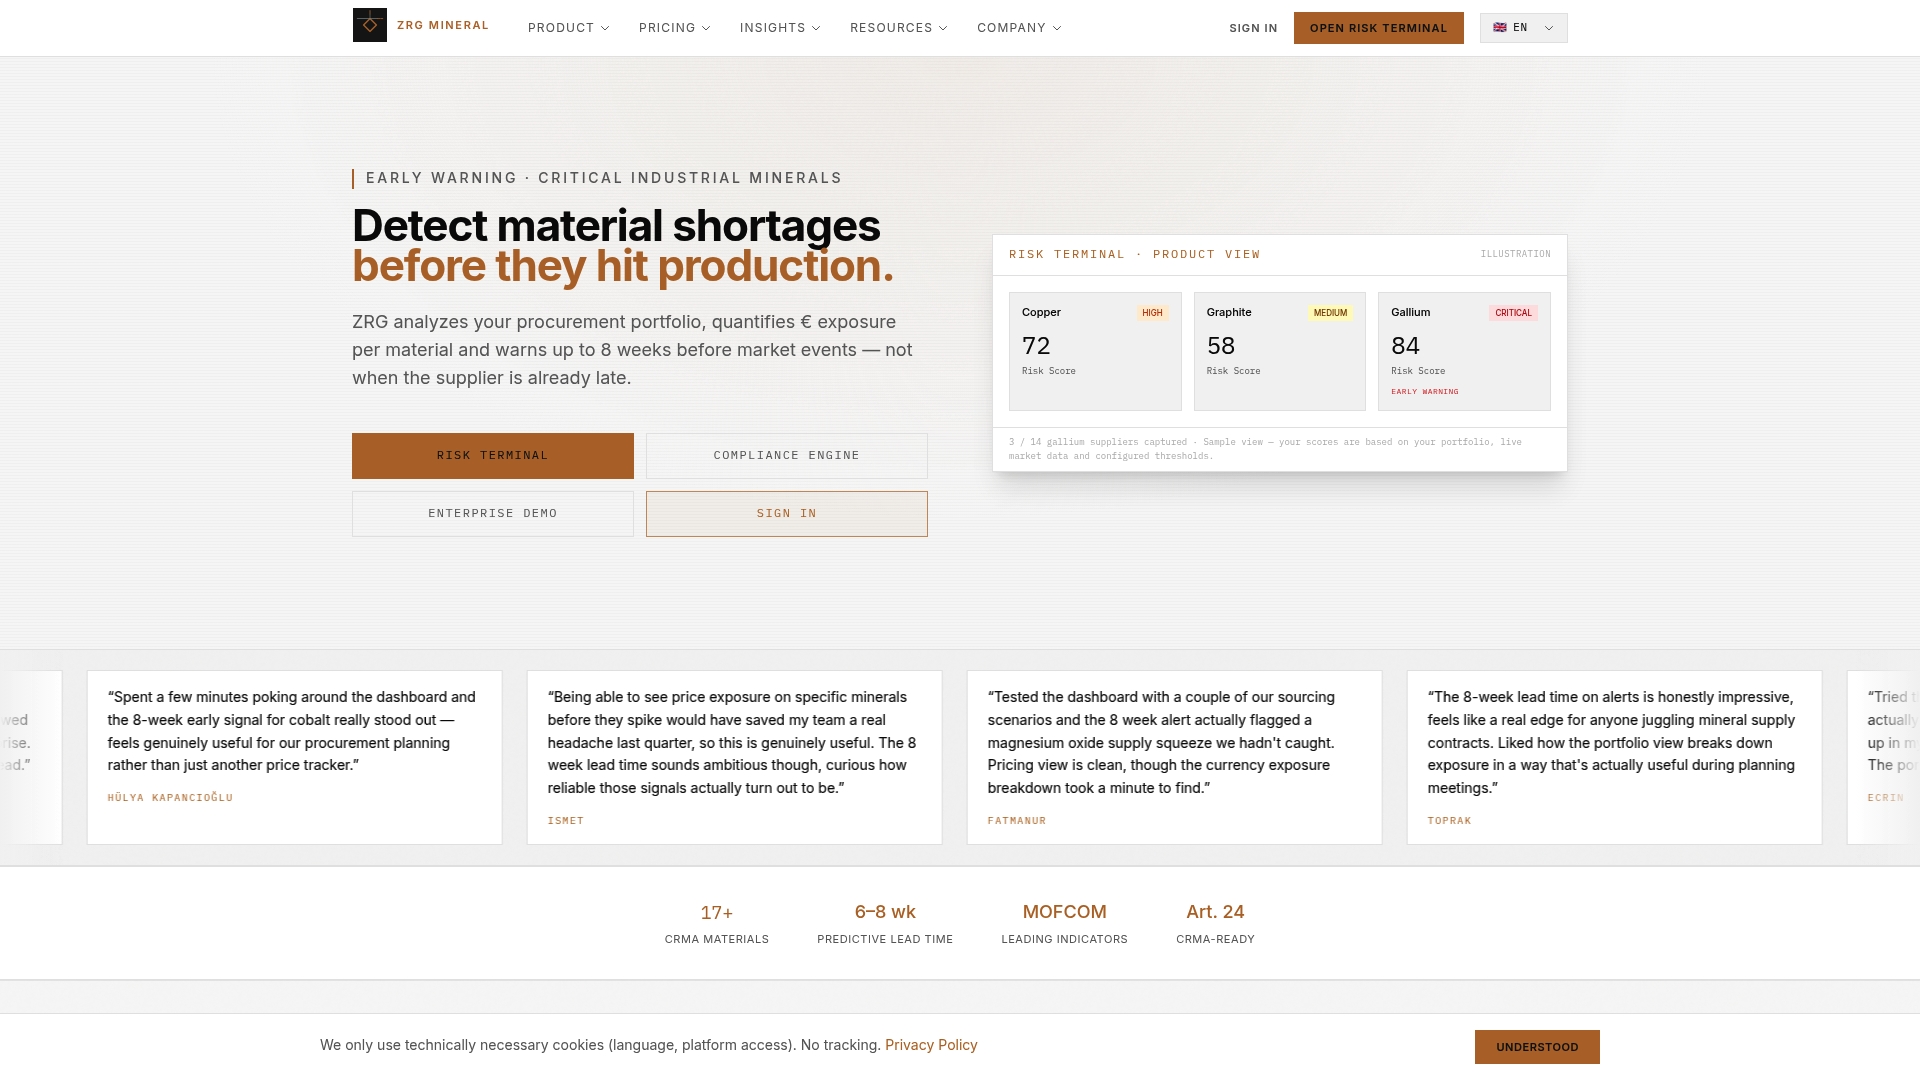
Unser zentrales Versprechen bleibt die Frühwarnung: Bis zu acht Wochen bevor sich Preissteigerungen oder Marktverschiebungen materialisieren, erhalten Einkaufsteams ein konkretes Signal, nicht erst eine Verzugsmeldung vom Lieferanten. Wer das unverbindlich testen möchte, kann über unseren Risk Terminal Pilot kostenlos eine erste Analyse starten und sehen, wie sich das eigene Lieferantenrisiko in Euro quantifizieren lässt. Die vollständige Übersicht aller Pakete, einschließlich Compliance Pack, Sourcing Pack und Full Platform, steht auf unserer Preisseite bereit.
FAQ
Was bedeutet export control compliance für Lieferanten konkret?
Es bedeutet, dass ein Lieferant Produkte korrekt klassifiziert, Geschäftspartner gegen Sanktions- und Kontrolllisten prüft und Exportkontrollpflichten vertraglich an nachgelagerte Parteien weitergibt. Diese Pflichten ergeben sich aus den Export Administration Regulations, aus ITAR bei Rüstungsgütern und aus den Sanktionsprogrammen von OFAC.
Welche Behörde ist für welche Exportkontrolle zuständig?
BIS verwaltet die Export Administration Regulations für zivile und dual-use Güter, DDTC verwaltet ITAR für Verteidigungsartikel und Dienstleistungen, und OFAC verwaltet die Sanktionsprogramme unabhängig von der Güterart. Ein Unternehmen kann gleichzeitig allen drei Regelwerken unterliegen.
Wann müssen Lieferanten sich bei DDTC registrieren?
Eine Registrierung über DECCS ist nötig, sobald ein Unternehmen Verteidigungsartikel oder damit verbundene Dienstleistungen herstellt, exportiert oder vermittelt. Ohne diese Registrierung kann keine ITAR-Lizenz erteilt werden, selbst wenn das konkrete Geschäft sonst zulässig wäre.
Wie oft sollten Lieferanten gegen Sanktionslisten geprüft werden?
Ein einmaliges Screening bei Vertragsbeginn reicht nicht aus, da sich Listen und Eigentümerstrukturen laufend ändern. Praxisnah ist ein Abgleich bei jeder neuen Bestellung, jeder Vertragsverlängerung und jeder wesentlichen Änderung der Lieferkette.
Was sollte eine Flow-down-Klausel im Lieferantenvertrag enthalten?
Sie sollte Melde- und Informationspflichten bei Statusänderungen, eine Zusicherung zur Nichtweitergabe an gelistete Parteien und Auditrechte für die eigene Compliance-Prüfung umfassen. Diese Klausel übersetzt die eigenen Exportkontrollpflichten in eine vertraglich bindende Pflicht für den Lieferanten.